
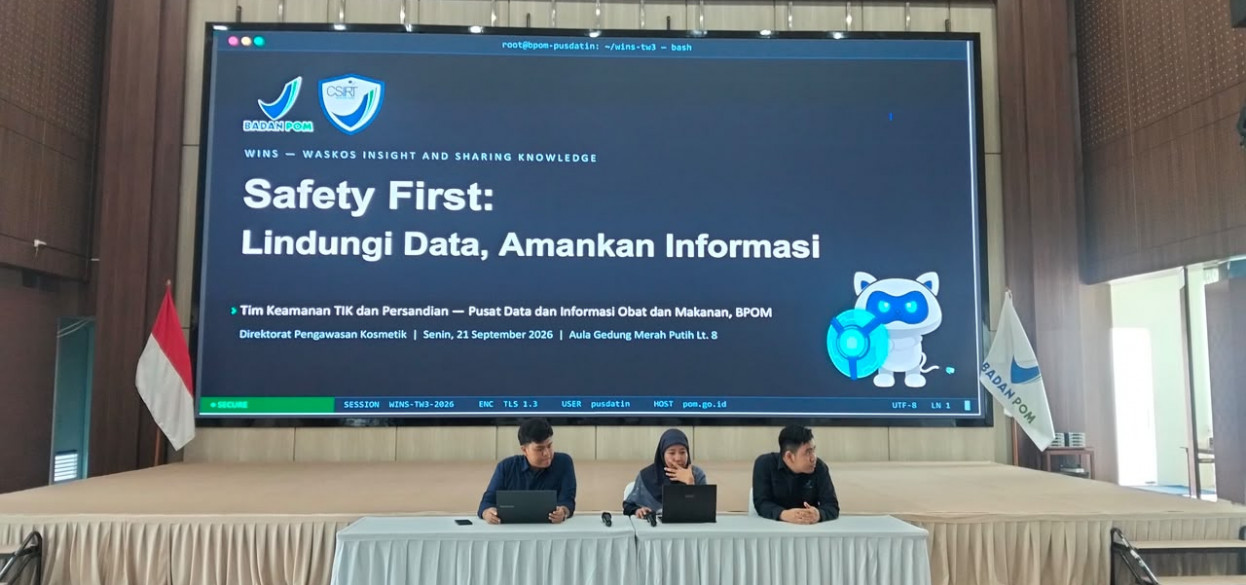

Jakarta, 21 September 2026 – Keamanan informasi menjadi bagian penting dalam mendukung pelaksanaan pengawasan obat dan makanan di era digital. Menyadari hal tersebut, Direktorat Pengawasan Kosmetik Badan Pengawas Obat dan Makanan (BPOM) menyelenggarakan Waskos Insight and Sharing Knowledge (WINS) Triwulan III Tahun 2026 dengan tema “Safety First: Lindungi Data, Amankan Informasi” di Aula Gedung Merah Putih Lantai 8, Jakarta. Kegiatan ini menghadirkan Tim Keamanan TIK dan Persandian, Pusat Data dan Informasi (Pusdatin) BPOM sebagai narasumber dengan materi yang berfokus pada peningkatan kesadaran dan keterampilan pegawai dalam mengenali ancaman siber, menangani insiden keamanan informasi, serta menerapkan praktik perlindungan data dalam aktivitas kerja sehari-hari.
Dalam paparannya, Pusdatin menekankan bahwa keamanan informasi merupakan tanggung jawab setiap pegawai. Peserta diajak menjadi “firewall pertama” dengan meningkatkan kewaspadaan terhadap berbagai modus serangan siber, seperti phishing, malware, dan social engineering. Peserta diberikan contoh phishing melalui email korporat, pesan singkat, dan media sosial, termasuk ciri-ciri tautan dan lampiran palsu, seperti alamat pengirim yang tidak sesuai domain resmi, pesan yang menciptakan rasa panik atau urgensi, tautan mencurigakan, serta lampiran berekstensi ganda seperti .pdf.exe. Peserta juga diingatkan untuk tidak sembarangan membuka file .apk yang dikirim melalui aplikasi percakapan serta selalu melakukan verifikasi melalui jalur resmi apabila menerima permintaan yang mencurigakan.
Selain mengenali ancaman, peserta memperoleh pembekalan mengenai penanganan dan pelaporan insiden keamanan informasi. Ketika perangkat menunjukkan indikasi terinfeksi malware atau ransomware, pegawai diarahkan untuk segera memutuskan perangkat dari jaringan, tidak memasang media penyimpanan eksternal, mencatat gejala yang muncul, dan melaporkannya kepada Pusdatin atau CSIRT BPOM. Untuk akun yang terindikasi diretas, langkah yang perlu dilakukan antara lain mengganti kata sandi melalui perangkat lain yang bersih, memeriksa email dan nomor pemulihan, melakukan logout seluruh sesi aktif, serta mengaktifkan Two-Factor Authentication (2FA). Peserta juga diingatkan pentingnya penggunaan passphrase yang panjang dan unik, password manager, serta jangan pernah membagikan kode OTP kepada pihak lain.
Aspek keamanan perangkat, jaringan, serta pengelolaan dokumen dan data sensitif turut menjadi perhatian. Peserta diingatkan untuk berhati-hati menggunakan Wi-Fi publik saat mengakses data atau aplikasi kedinasan, menerapkan penguncian layar, mengenkripsi media penyimpanan eksternal, dan melakukan pembaruan sistem operasi serta aplikasi secara berkala. Dalam pengelolaan dokumen, peserta diperkenalkan dengan klasifikasi data menjadi publik, internal, dan rahasia. Dokumen dengan tingkat sensitivitas lebih tinggi perlu mendapatkan perlindungan sesuai klasifikasinya, termasuk pembatasan akses dan enkripsi. Penggunaan cloud storage pribadi untuk menyimpan berkas pekerjaan juga perlu dihindari karena dapat menyebabkan instansi kehilangan kendali atas akses dan pengendalian data.
Pada penutup Pusdatin mengajak seluruh pegawai untuk menerapkan 10 kebiasaan aman pegawai BPOM, seperti memastikan link yang dikirimkan, penerapan 2FA pada aplikasi, dan mengetahui jalur komunikasi pelaporan CSIRT. Dengan semangat “Safety First: Lindungi Data, Amankan Informasi”, keamanan data diharapkan menjadi kebiasaan bersama dalam mendukung pelaksanaan tugas pengawasan yang aman dan profesional.
